반응형
개인정보 유출 사고 발생 경위
글로벌 IT 솔루션 협력사의 보안 취약점을 이용한 외부 해킹으로 인해 대한항공 고객들의 예약 정보가 수년간 무단으로 노출된 사실이 밝혀졌습니다. 이번 사고는 대한항공 자체 서버가 아닌, 항공 예약 시스템을 운영하는 스페인 기업 아마데우스의 시스템에서 발생한 것으로 확인되었습니다. 아마데우스 시스템 계정의 로그인 인증 정보가 무단 도용되어 비인가 접근이 이루어진 것으로 파악됩니다.
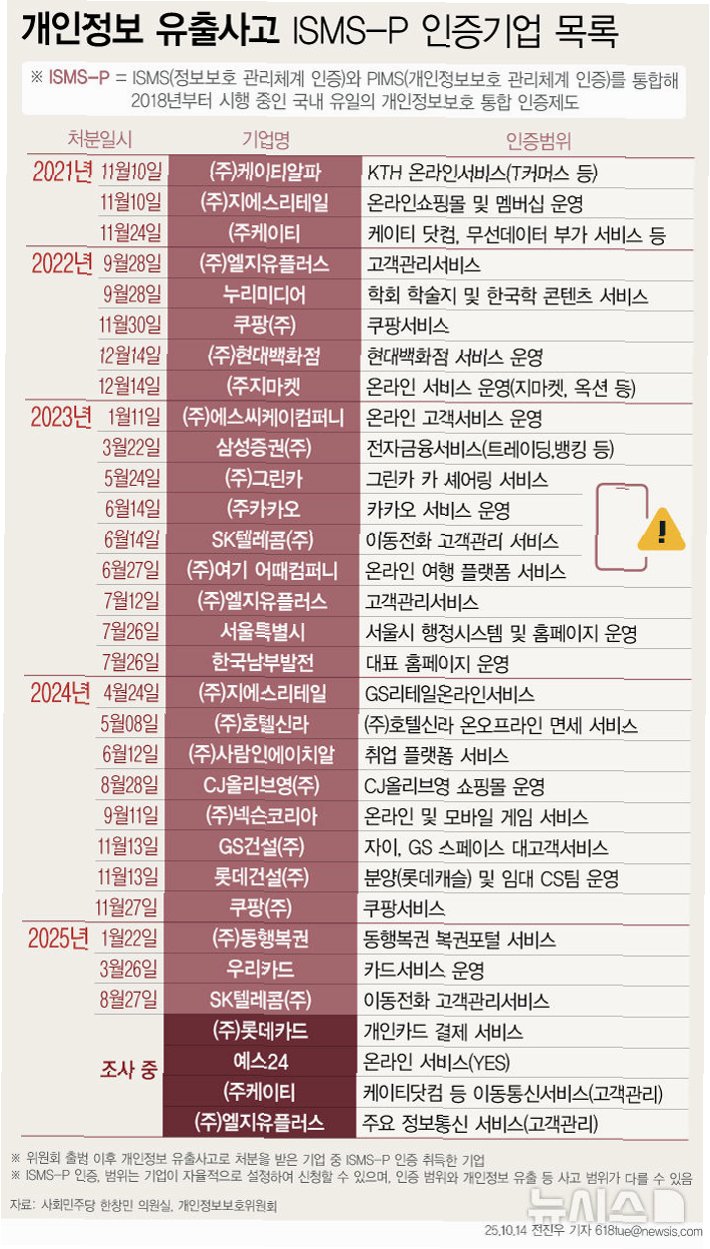
유출 정보 및 대응 조치
정확한 유출 시점은 추가 조사가 필요하지만, 2023년 8월부터 2026년 9월 사이에 정보가 노출된 것으로 추정하고 있습니다. 현재까지 확인된 유출 정보에는 고객의 항공권 예약번호가 포함되어 있으며, 추가 유출 항목은 아마데우스 측과 함께 정밀 확인 중입니다. 대한항공은 사고 인지 즉시 보안 조치에 착수했으며, 자체 시스템에 대한 직접적인 해킹이나 침해 정황은 발견되지 않았다고 밝혔습니다.
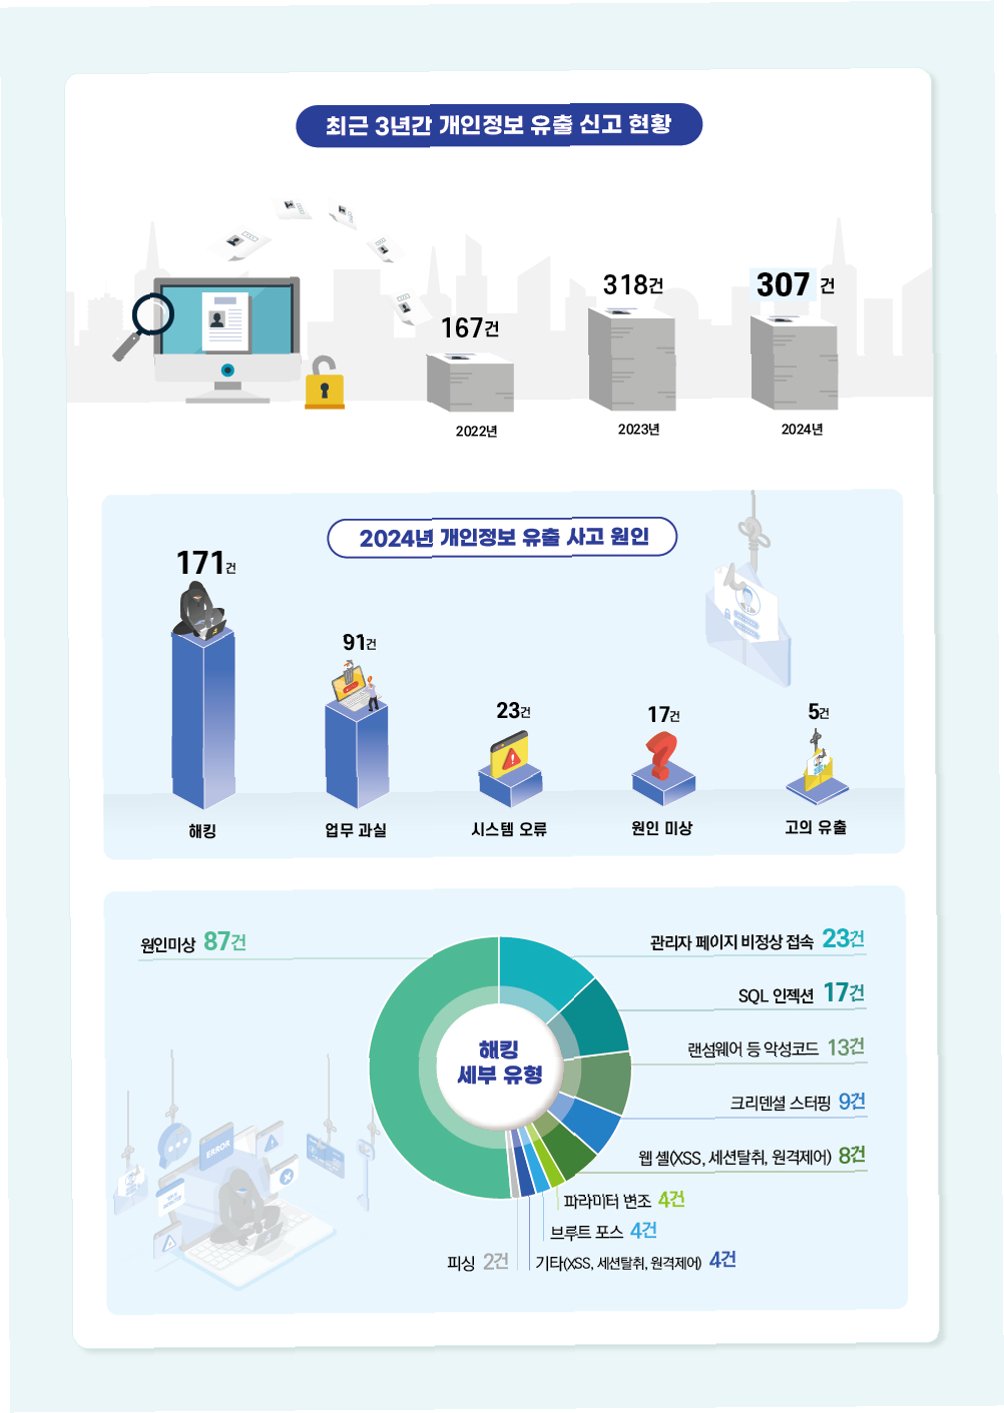
향후 전망 및 고객 안내
대한항공은 개인정보 유출 피해를 본 이용자들에게 개별적으로 사실을 안내하며 후속 조치를 진행하고 있습니다. 이번 사고로 인해 고객들의 불안감이 커질 것으로 예상되며, 재발 방지를 위한 시스템 강화가 시급한 과제로 떠올랐습니다. 향후 정확한 유출 규모와 피해 범위에 대한 조사가 계속될 예정입니다.
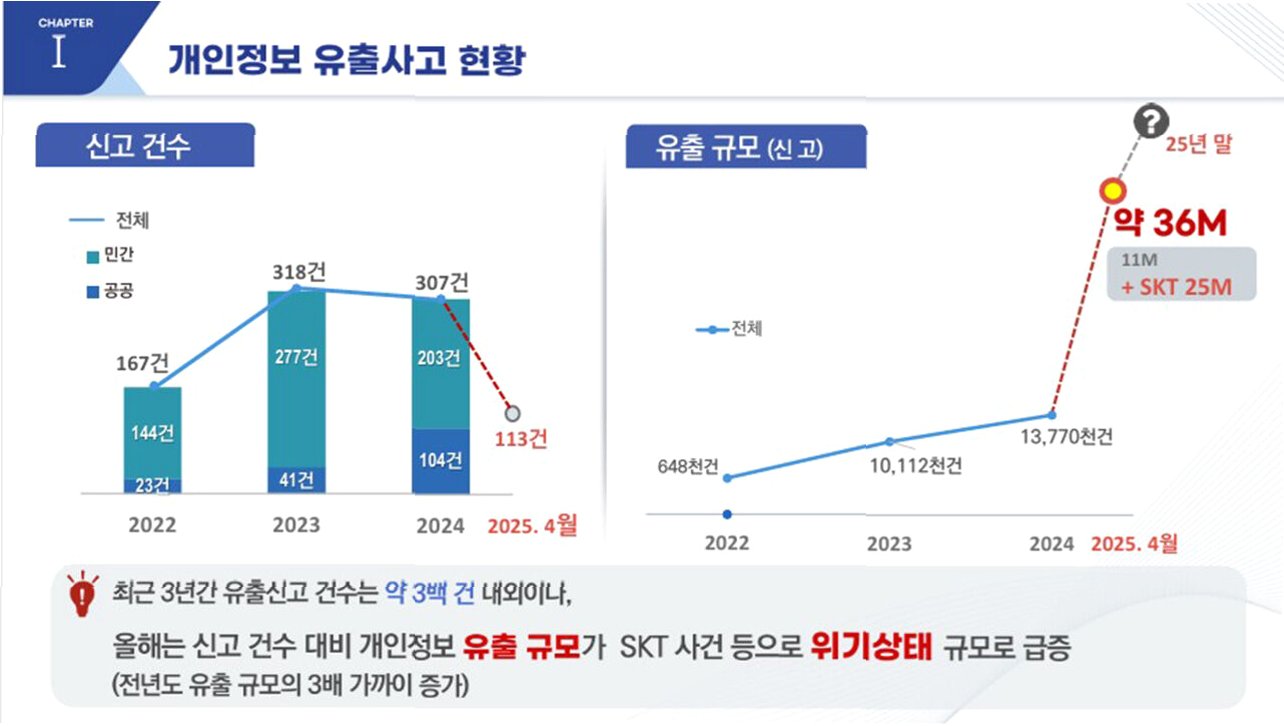
핵심 요약: 대한항공 고객 정보 유출 사고
대한항공은 협력사인 아마데우스 시스템의 해킹으로 인해 고객 예약 정보가 수년간 노출된 사실을 공개했습니다. 현재까지 예약번호 유출이 확인되었으며, 추가 피해 여부를 조사 중입니다. 대한항공은 고객들에게 개별 안내를 진행하고 있습니다.

반응형
'이슈' 카테고리의 다른 글
| 국가직 공무원 복지포인트, 지방직의 40% 수준…역차별 해소 시급 (0) | 2026.10.24 |
|---|---|
| 쿵푸 로봇 보디가드 공개, 영화 같은 현실에 놀라움과 의구심 교차 (0) | 2026.10.23 |
| AI 부정행위 발각, 건국대 교양과목 600명 대면 재시험 실시 (0) | 2026.10.23 |
| 주행 중 사설 구급차 전복 사고, 환자 추가 부상 발생 (0) | 2026.10.23 |
| 북한 쿠데타와 한국 침공, '콜 오브 듀티 4' 게임으로 본 가상 전쟁 시나리오 (0) | 2026.10.23 |